Bezpieczeństwo danych w Kantesti
Jak chroniony jest Twój wynik badań i jak możesz w tym pomóc.
Ostatnia weryfikacja:

Co chronimy
Na wyniku badań widać nie tylko wartości. Mogą się na nim znajdować Twoje imię i nazwisko, data urodzenia, adres, numer pacjenta oraz nazwisko lekarza i nazwa laboratorium. Każdy przesłany wynik badań jest chroniony w ten sam sposób, również wtedy, gdy korzystasz z oferowanej przez Kantesti interpretacji wyników krwi online za darmo. Raport, który otrzymujesz, ma charakter informacyjny i nie jest diagnozą. Każdy przesłany plik i każdy wygenerowany raport traktujemy jako wrażliwe informacje o zdrowiu.
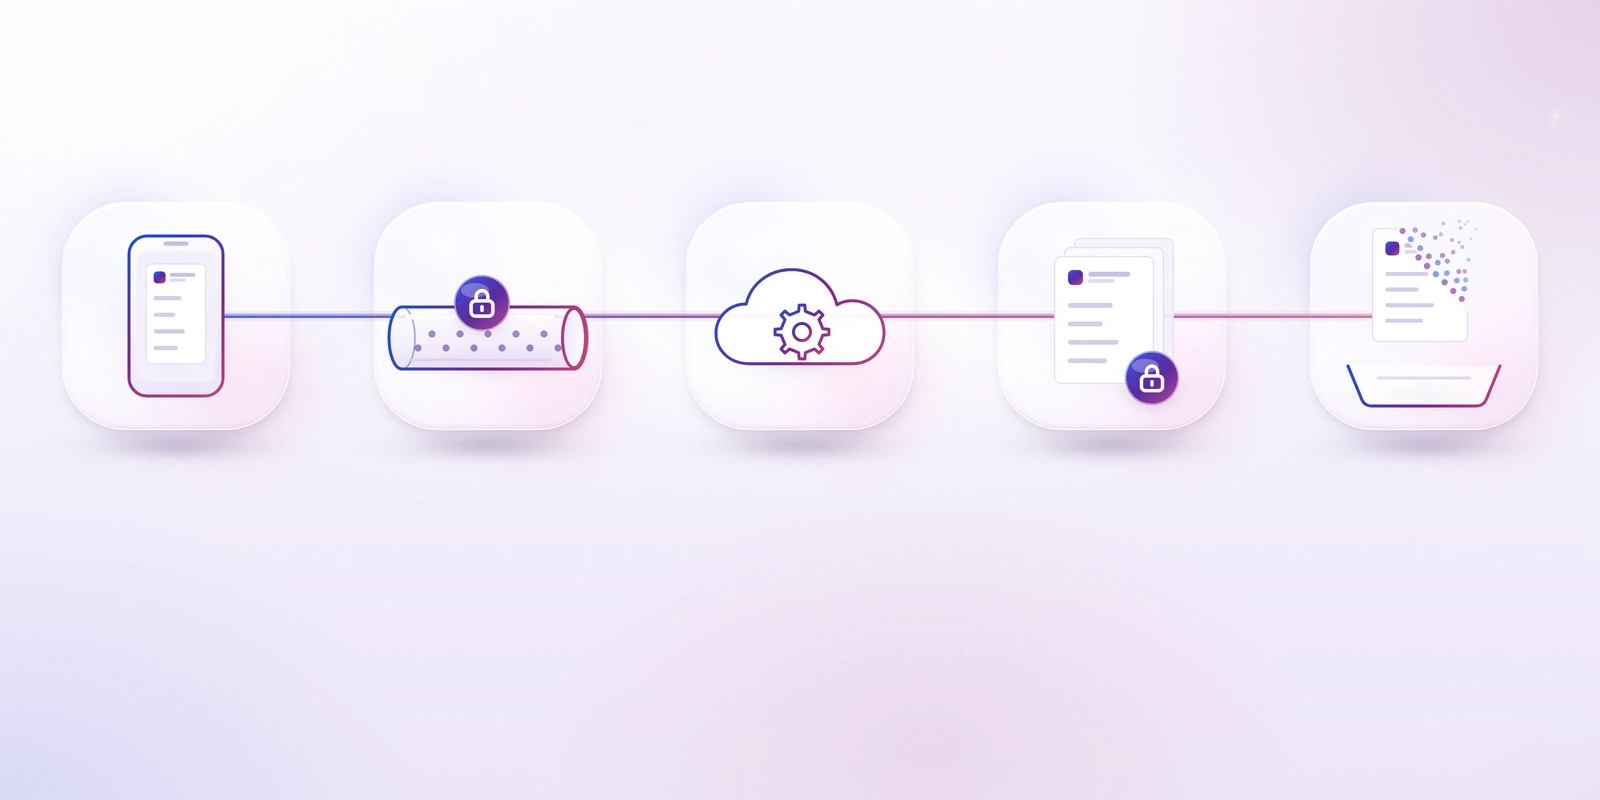
- Twoje urządzenie
- Szyfrowane przesyłanie
- Przetwarzanie
- Szyfrowane przechowywanie
- Usunięcie
Ochrona podczas przesyłania pliku
Gdy przesyłasz wynik badań, plik trafia do nas szyfrowanym kanałem. Twoje dane zdrowotne są szyfrowane podczas przesyłania. Oznacza to, że w drodze między Twoim urządzeniem a naszymi serwerami dane są zamieniane w nieczytelny kod, więc inne osoby korzystające z tej samej sieci nie mogą ich odczytać.
Przed przesłaniem sprawdź, czy adres strony zaczyna się od https:// i czy jest jednym z naszych oficjalnych adresów internetowych: www.kantesti.net i app2.aibloodtestinterpret.com.
Samo szyfrowane połączenie nie dowodzi, że strona jest autentyczna, dlatego adres ma znaczenie.

Ochrona podczas przechowywania pliku
Przesłane pliki i wygenerowane raporty są szyfrowane w spoczynku, czyli podczas przechowywania. Przechowywane dane pozostają chronione także wtedy, gdy sam nośnik zostanie utracony lub skradziony, ponieważ do ich odczytania potrzebne są właściwe klucze.
Gdzie są hostowane nasze serwery
- Region hostingu: Unia Europejska, Europejski Obszar Gospodarczy, Zjednoczone Królestwo, Niemcy, Irlandia, Holandia, Francja, Finlandia, Belgia, Szwecja, Austria, Polska, Włochy, Hiszpania, Szwajcaria, Stany Zjednoczone, Kanada, Singapur, Japonia, Australia, Indie i Turcja
- Dostawca hostingu: PythonAnywhere i Cloudflare
To region, w którym są hostowane nasze główne serwery. Niektórzy z naszych dostawców usług mogą przetwarzać dane w innych regionach.
Kto ma dostęp do Twoich danych
Twoje raporty są osobiste, a Twoje dane zdrowotne nigdy nie są sprzedawane.
Przepisy o ochronie danych pozwalają naszym dostawcom usług wykorzystywać Twoje dane wyłącznie do świadczenia usług na naszą rzecz.
Jeśli naruszenie ochrony danych osobowych może powodować wysokie ryzyko naruszenia Twoich praw lub wolności, przepisy o ochronie danych zobowiązują nas do zawiadomienia Cię o tym bez zbędnej zwłoki.
Przed przesłaniem: zakryj to, czego nie potrzebujemy
Kantesti potrzebuje nazw badań, wartości, jednostek i zakresów referencyjnych. Nie potrzebuje Twojego imienia i nazwiska ani numerów identyfikacyjnych. Możesz je wcześniej zakryć:
- Zrób kopię wyniku badań, a oryginał pozostaw bez zmian.
- Na kopii zakryj imię i nazwisko, datę urodzenia, adres, numer telefonu, numer pacjenta, numer ubezpieczenia oraz wszelkie kody kreskowe i kody QR.
- Pozostaw widoczne nazwy badań, wyniki, jednostki, zakresy referencyjne i datę badania. Pozostaw też wiek i płeć, jeśli są wydrukowane, ponieważ zakresy referencyjne mogą od nich zależeć.
- W przypadku pliku PDF użyj narzędzia, które naprawdę usuwa tekst. Czarny prostokąt narysowany na wierzchu często da się z powrotem usunąć. Jeśli nie masz pewności, wydrukuj stronę, zakryj dane i zrób wyraźne zdjęcie.
- Zdjęcie zrobione telefonem może zawierać informację o miejscu, w którym je wykonano. Jeśli Twój telefon na to pozwala, wyłącz dane o lokalizacji zdjęcia, zanim je udostępnisz.
- Sprawdź plik przed przesłaniem. Każda wartość powinna być wyraźna i kompletna.
Wyraźny, kompletny obraz pomaga AI poprawnie odczytać Twoje wartości. Zrób zdjęcie przy dobrym oświetleniu i zmieść w kadrze całą tabelę.
Zgłoś lukę w zabezpieczeniach
Jeśli uważasz, że w Kantesti występuje luka w zabezpieczeniach, najpierw poinformuj nas o tym poufnie.
- Napisz na adres [email protected]. Opisz lukę, kroki pozwalające ją odtworzyć i możliwe skutki.
- Korzystaj wyłącznie z własnego konta i własnych danych. Nie uzyskuj dostępu do danych innych osób, nie zmieniaj ich ani nie usuwaj.
- Nie publikuj szczegółów, dopóki nie usuniemy luki.
- Nie umieszczaj w wiadomości prawdziwych danych zdrowotnych.
Nasze dane kontaktowe dla badaczy bezpieczeństwa znajdują się również w pliku security.txt.
Dbaj o bezpieczeństwo konta i raportów
- Używaj hasła, którego nie używasz w żadnej innej usłudze.
- Wyloguj się, gdy korzystasz ze wspólnego lub publicznego urządzenia.
- Przechowuj pobrane raporty w prywatnym miejscu. Raport zawiera informacje o Twoim zdrowiu.
- Udostępniaj raport tylko osobom, którym ufasz, na przykład swojemu lekarzowi.
- Jeśli w e-mailu lub innej wiadomości ktoś prosi Cię o zalogowanie się pod adresem innym niż nasze oficjalne adresy internetowe, nie podawaj swoich danych.