Kantesti의 데이터 보안
검사 결과지가 어떻게 보호되는지, 그리고 보호를 위해 직접 할 수 있는 일을 안내합니다.
마지막 검토:

Kantesti가 보호하는 정보
검사 결과지에는 검사 수치 외에도 많은 정보가 담겨 있습니다. 이름, 생년월일, 주소, 환자 번호, 담당 의사와 검사기관의 이름이 표시될 수 있습니다. Kantesti의 무료 혈액검사 결과 해석을 이용할 때를 포함해, 업로드하는 모든 검사 결과지는 똑같이 보호됩니다. 받으시는 리포트는 정보 제공용이며 진단이 아닙니다. Kantesti는 업로드된 모든 파일과 생성된 모든 리포트를 민감한 건강 정보로 취급합니다.
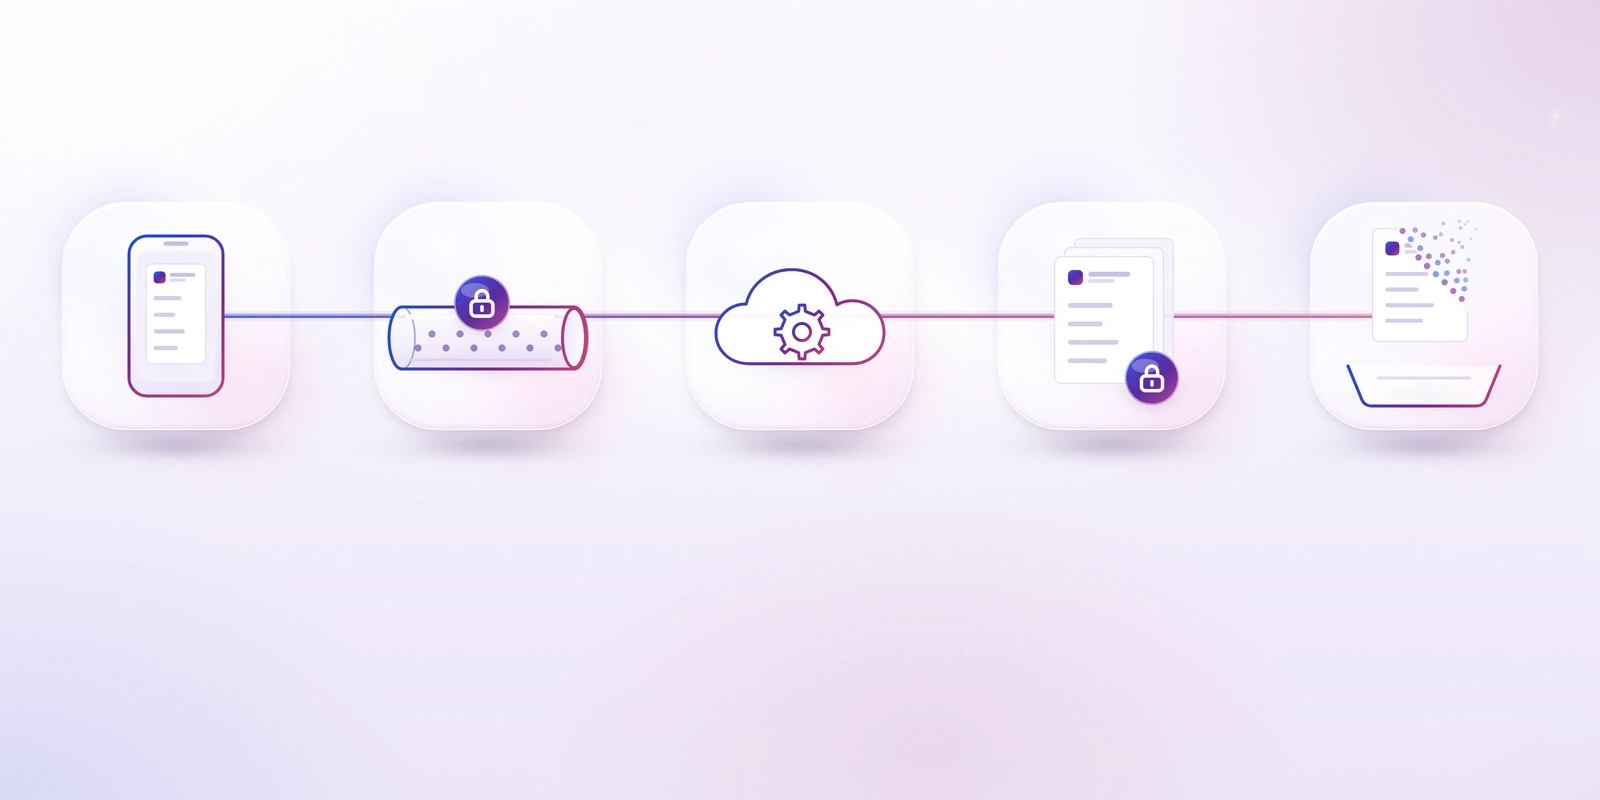
- 내 기기
- 암호화 업로드
- 처리
- 암호화 저장
- 삭제
파일 전송 중 보호
검사 결과지를 업로드하면 암호화된 업로드 과정을 거칩니다. 건강 데이터는 전송 중 암호화됩니다. 즉, 데이터가 기기와 Kantesti 서버 사이를 이동하는 동안 읽을 수 없는 코드로 바뀌므로, 같은 네트워크에 있는 다른 사람이 읽을 수 없습니다.
업로드하기 전에 웹 주소가 https://로 시작하는지, 그리고 다음 공식 웹 주소 중 하나인지 확인하세요: www.kantesti.net 및 app2.aibloodtestinterpret.com.
연결이 암호화되어 있다는 것만으로는 웹사이트가 진짜라는 증거가 되지 않으므로, 주소를 확인하는 것이 중요합니다.

파일 저장 중 보호
업로드된 파일과 생성된 리포트는 저장 시 암호화됩니다. 저장된 데이터는 올바른 암호화 키가 있어야 읽을 수 있으므로, 저장 장치 자체를 분실하거나 도난당하더라도 보호됩니다.
서버 호스팅 위치
- 호스팅 지역: 유럽연합, 유럽경제지역, 영국, 독일, 아일랜드, 네덜란드, 프랑스, 핀란드, 벨기에, 스웨덴, 오스트리아, 폴란드, 이탈리아, 스페인, 스위스, 미국, 캐나다, 싱가포르, 일본, 호주, 인도 및 튀르키예
- 호스팅 업체: PythonAnywhere 및 Cloudflare
위에 표시된 지역은 Kantesti의 주요 서버가 호스팅되는 곳입니다. 일부 서비스 제공업체는 다른 지역에서 데이터를 처리할 수 있습니다.
데이터에 접근할 수 있는 사람
리포트는 개인적인 정보이며, 건강 데이터는 절대 판매되지 않습니다.
개인정보 보호 법령에 따라 서비스 제공업체는 Kantesti에 서비스를 제공하기 위한 목적으로만 이용자의 데이터를 사용할 수 있습니다.
개인정보 침해로 인해 이용자의 권리와 자유에 높은 위험이 발생할 가능성이 있는 경우, Kantesti는 개인정보 보호 법령에 따라 부당한 지체 없이 이를 이용자에게 알려야 합니다.
업로드 전에: 필요 없는 정보는 가리기
Kantesti에 필요한 것은 검사 항목명, 수치, 단위, 참고 범위입니다. 이름이나 식별 번호는 필요하지 않습니다. 다음과 같이 미리 가릴 수 있습니다.
- 검사 결과지의 사본을 만들고 원본은 그대로 보관하세요.
- 사본에서 이름, 생년월일, 주소, 전화번호, 환자 번호, 보험 번호와 모든 바코드 또는 QR 코드를 가리세요.
- 검사 항목명, 결과, 단위, 참고 범위, 검사 날짜는 보이도록 두세요. 나이와 성별이 인쇄되어 있다면 그대로 두세요. 참고 범위가 나이와 성별에 따라 달라질 수 있기 때문입니다.
- PDF 파일이라면 텍스트를 실제로 제거하는 도구를 사용하세요. 위에 그린 검은 상자는 다시 제거할 수 있는 경우가 많습니다. 확실하지 않다면 페이지를 인쇄해 정보를 가린 다음 선명하게 사진을 찍으세요.
- 휴대폰 사진에는 촬영 장소가 저장될 수 있습니다. 휴대폰에서 설정할 수 있다면, 사진을 공유하기 전에 해당 사진의 위치 정보를 끄세요.
- 업로드하기 전에 파일을 확인하세요. 모든 수치가 선명하고 빠짐없이 보여야 합니다.
선명하고 잘리지 않은 이미지는 AI가 수치를 정확하게 읽는 데 도움이 됩니다. 밝은 곳에서 촬영하고 표 전체가 화면에 들어오도록 하세요.
보안 취약점 신고
Kantesti에서 보안 취약점을 발견했다고 생각되면 먼저 비공개로 알려 주세요.
- 이메일([email protected])로 보내 주세요. 취약점의 내용, 재현 단계, 발생할 수 있는 영향을 설명해 주세요.
- 본인의 계정과 본인의 데이터만 사용하세요. 다른 사람의 데이터에 접근하거나 이를 변경 또는 삭제하지 마세요.
- Kantesti가 취약점을 수정할 때까지 세부 내용을 공개하지 마세요.
- 메시지에 실제 건강 데이터를 포함하지 마세요.
보안 연구자를 위한 연락처는 security.txt 파일에도 나와 있습니다.
계정과 리포트를 안전하게 지키는 방법
- 다른 서비스에서 사용하지 않는 비밀번호를 사용하세요.
- 공용 기기나 다른 사람과 함께 쓰는 기기에서는 사용 후 로그아웃하세요.
- 다운로드한 리포트는 다른 사람이 볼 수 없는 곳에 보관하세요. 리포트에는 건강 정보가 담겨 있습니다.
- 리포트는 담당 의사처럼 신뢰하는 사람과만 공유하세요.
- 이메일이나 메시지에서 공식 웹 주소가 아닌 곳에 로그인하라고 요청한다면 정보를 입력하지 마세요.