Privacy & gegevens
Privacy van DNA-data: wat er met de gegevens gebeurt
Bij de privacy van DNA-data telt elk detail: genetische gegevens verdienen de meest zorgvuldige behandeling. Dit is precies wat Kantesti met een DNA-bestand doet, van upload tot verwijdering.
In het kort
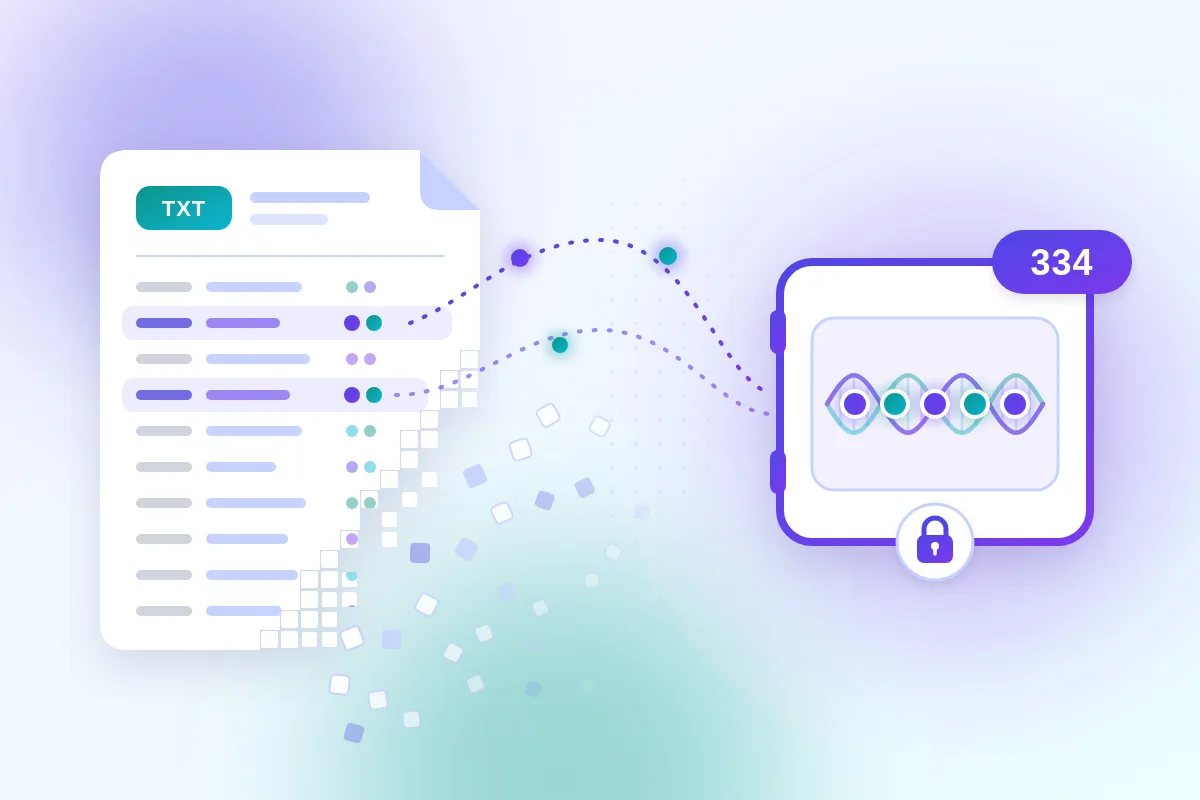
- Het ruwe DNA-bestand wordt één keer gelezen en niet opgeslagen. Alleen de 334 panelmarkers die het rapport nodig heeft, worden bewaard.
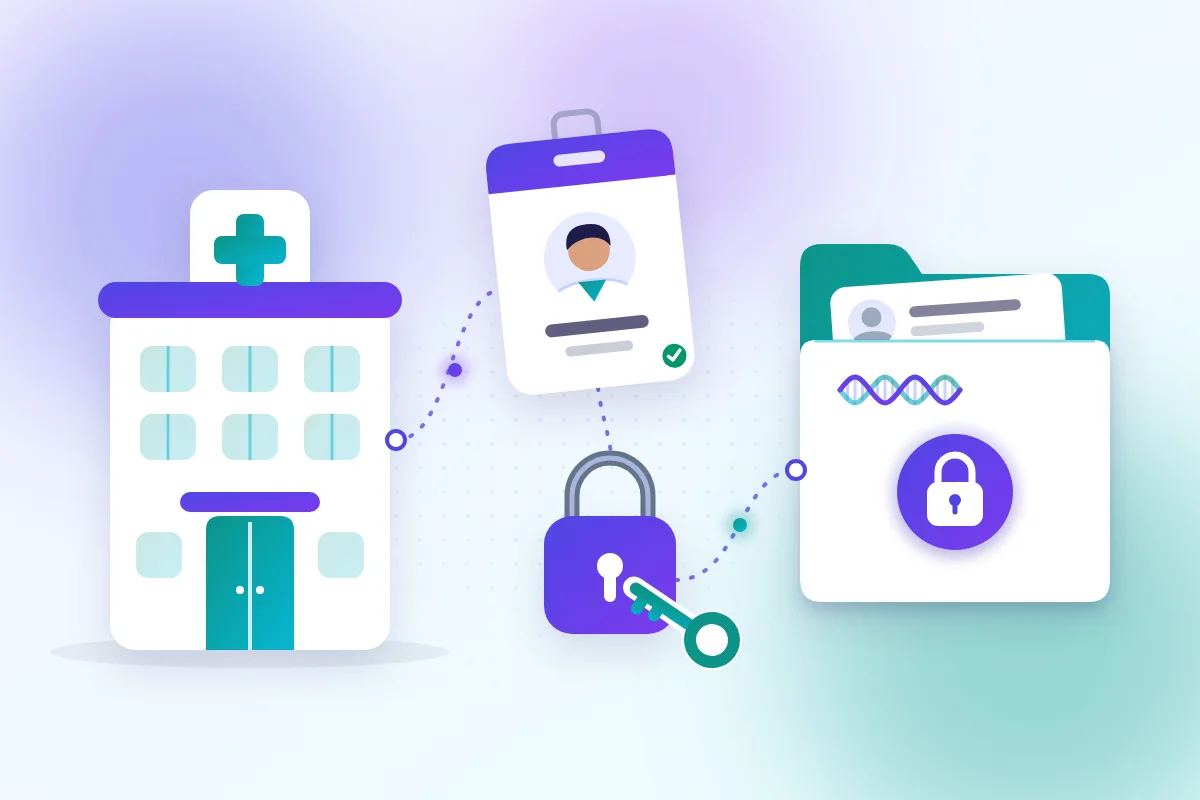
- Rapporten worden opgeslagen in het eigen patiëntdossier van de kliniek en zijn alleen zichtbaar voor het account van die kliniek.
- De naam en contactgegevens van de patiënt maken geen deel uit van het verzoek aan het AI-model.
- Geüploade rapporten als PDF of foto worden bij het DNA-rapport bewaard, zodat het opnieuw kan worden gemaakt, en worden er samen mee verwijderd.
- Als een patiënt wordt verwijderd, worden ook diens DNA-rapporten verwijderd.
- Via de API wordt niets bij een patiënt opgeslagen; asynchrone resultaten worden 24 uur bewaard.
Privacy vanaf het ontwerp
Hoe de AI wordt ingezet
Een AI-model schrijft de rapporttekst op basis van de panelgenotypen, de leeftijd, het geslacht en de klinische context die de clinicus heeft ingevoerd, en bij geüploade documenten de rapportpagina's. Het resultaat wordt daarna gevalideerd met de eigen regels van Kantesti voordat iemand het ziet: bevindingen worden aan het bestand getoetst en opsommingen zoals risico- en bewijsniveaus worden genormaliseerd.
Het rapport is beslissingsondersteuning voor de clinicus. Het is geen diagnose en geeft nooit doseringen van receptgeneesmiddelen.
Ontwikkeld in Europa
Kantesti wordt in Europa ontwikkeld door Kantesti Ltd. Voor vragen over gegevensverwerking kunt u mailen naar [email protected].
Vragen over gegevensverwerking?
We nemen de details graag door met uw functionaris gegevensbescherming.